வாலெட் பாதுகாப்பு
Hardware wallet-ல் sign செய்வதற்கு முன் திரையில் எதைச் சரிபார்க்க வேண்டும்?
Device திரையில் படிக்க முடியாத hash மட்டும் தெரியும்போது என்ன நடக்கிறது, clear signing அதை எப்படி மாற்றுகிறது, மற்றும் sign செய்வதற்கு முன் contract முகவரி, operation வகை, தொகை, beneficiary, network ஆகிய ஐந்தையும் சரிபார்க்கும் முறை.
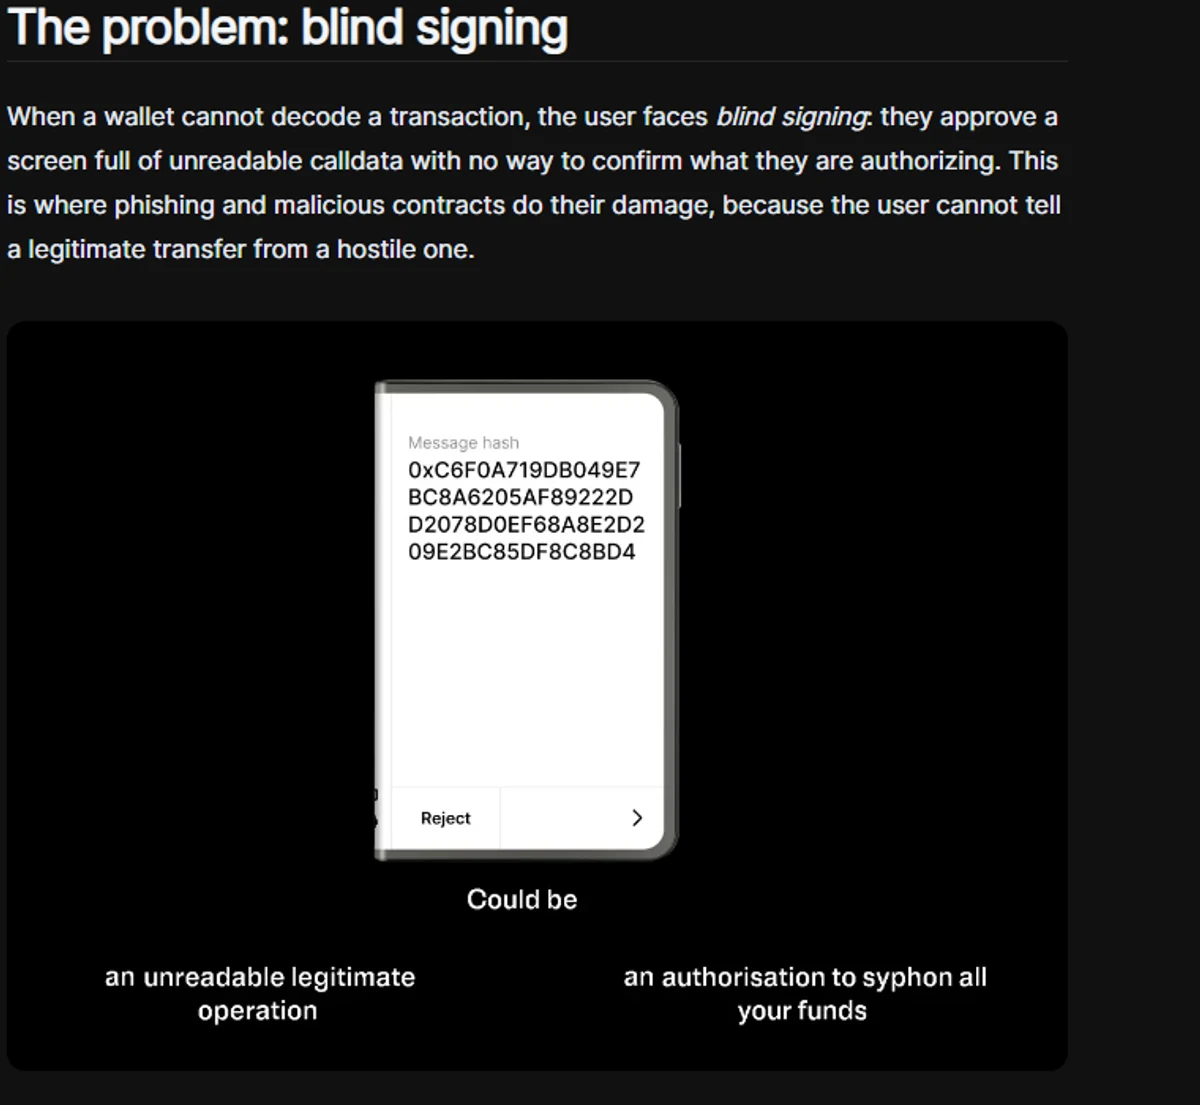
DApp ஒன்றில் "Confirm" அழுத்திய பிறகு hardware wallet திரையில் ஒரு நீளமான hex சரம் மட்டும் தெரிகிறது. கீழே Reject மற்றும் Hold to sign. அந்த நொடியில் நீங்கள் எதை அனுமதிக்கிறீர்கள் என்பது திரையில் எழுதப்படவில்லை என்றால், அதுதான் blind signing. Hardware wallet வைத்திருப்பது மட்டும் இந்த இடத்தில் உங்களைக் காப்பாற்றாது — device-ன் பலம், அதன் திரையில் தெரிவதை நீங்கள் படித்துச் சரிபார்ப்பதில் மட்டுமே உள்ளது.
Blind signing என்றால் என்ன?
Wallet ஒரு transaction-ஐ decode செய்ய முடியாதபோது, பயனருக்குப் படிக்க முடியாத calldata நிறைந்த ஒரு திரை காட்டப்படுகிறது; தாங்கள் எதை அங்கீகரிக்கிறோம் என்பதை உறுதிப்படுத்த வழியில்லாமல் அவர்கள் ஒப்புதல் அளிக்க வேண்டியிருக்கிறது. Phishing மற்றும் தீங்கிழைக்கும் contract-கள் சேதம் விளைவிப்பது இந்த இடைவெளியில்தான் — நியாயமான transfer-ஐயும் விரோதமான ஒன்றையும் பயனரால் வேறுபடுத்த முடியாது. இதை Ledger-ன் developer ஆவணம் நேரடியாக விளக்குகிறது.
முக்கியமான புள்ளி: ஒரே மாதிரியான hash திரை இரண்டு முற்றிலும் வேறான விஷயங்களைக் குறிக்கலாம் — ஒரு சாதாரண claim ஆகவும் இருக்கலாம், உங்கள் token அனைத்தையும் எடுத்துச் செல்லும் அனுமதியாகவும் இருக்கலாம். Hash-ஐப் பார்த்து இதை யாராலும் கணிக்க முடியாது.
Clear signing எதை மாற்றுகிறது?
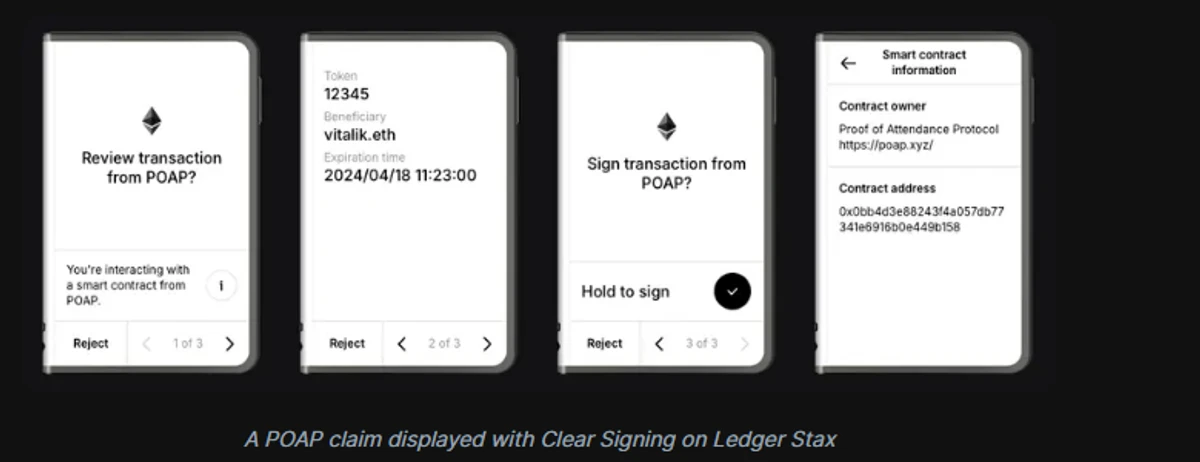
Clear signing என்பது transaction-ன் உள்ளடக்கத்தை மனிதர் படிக்கக்கூடிய மொழியில் signer-ன் திரையில் காட்டும் முறை: அது என்ன செய்கிறது, யாருக்கு என்ன செல்கிறது, எவ்வளவு. EVM சூழலில் இது ERC-7730 என்ற திறந்த தரநிலையாக வரையறுக்கப்பட்டுள்ளது. Protocol-ன் உருவாக்குநர் தன் contract function-களை மனிதர் படிக்கக்கூடிய புலங்களுக்கு இணைக்கும் metadata-ஐ வெளியிடுகிறார்; signing நேரத்தில் அதை ஆதரிக்கும் wallet அந்த metadata-ஐப் பயன்படுத்தி transaction-ஐ தெளிவான வாக்கியங்களாகக் காட்டுகிறது.
Clear signing transaction-ஐ மாற்றுவதில்லை — அது ஒரு காட்சி அடுக்கை மட்டும் சேர்க்கிறது, அந்தக் காட்சி signer-ல் சரிபார்க்கப்படுகிறது. அதாவது உங்கள் பாதுகாப்பு, browser-ல் தெரிவதை நம்புவதிலிருந்து device திரையில் தெரிவதை நம்புவதற்கு நகர்கிறது. Browser-ஐ malware கைப்பற்றினாலும் device திரை தனியாகச் செயல்படுகிறது.
Ledger இதை 2023-ல் open-source முயற்சியாகத் தொடங்கி ERC-7730 ஆக முறைப்படுத்தியது; 2026 மே 12 அன்று Clear Signing-ன் நிர்வாகப் பொறுப்பு Ethereum Foundation-க்கு மாற்றப்பட்டது, descriptor registry இப்போது அங்கு இயங்குகிறது. Trezor, MetaMask, WalletConnect உள்ளிட்ட பலரும் இதில் பங்கேற்கின்றனர். எனவே இது ஒரு நிறுவனத்தின் தனித்த அம்சம் அல்ல.
Sign செய்வதற்கு முன் திரையில் சரிபார்க்க வேண்டிய ஐந்து புலங்கள்
Device திரையில் தகவல் தெளிவாகத் தெரியும்போது, கீழ்க்கண்ட ஐந்தையும் ஒவ்வொன்றாகப் படியுங்கள். ஒன்று பொருந்தவில்லை என்றாலும் Reject அழுத்துங்கள்.
- Contract address — நீங்கள் பயன்படுத்தும் DApp-ன் அதிகாரப்பூர்வ ஆவணத்தில் உள்ள முகவரியுடன் முதல் நான்கு மற்றும் கடைசி நான்கு எழுத்துகளை மட்டும் ஒப்பிடாதீர்கள்; முழு சரத்தையும் பகுதி பகுதியாகப் படியுங்கள்.
- Operation வகை — இது Transfer-ஆ, Approve-ஆ, Permit-ஆ, அல்லது NFT operator அனுமதியா? Transfer என்று நினைத்து approve கொடுப்பதுதான் மிகச் சாதாரணமான தவறு.
- தொகை அல்லது allowance — குறிப்பிட்ட எண் தெரிகிறதா, இல்லை வரம்பற்ற (unlimited) அனுமதியா? ஒரு swap-க்காக வரம்பற்ற அனுமதி தேவையில்லை.
- Beneficiary அல்லது recipient — நிதி அல்லது உரிமை யாருக்குச் செல்கிறது? உங்கள் சொந்த முகவரியா, contract-ஆ, அல்லது அறியாத ஒரு முகவரியா?
- Network — திரையில் தெரியும் chain, நீங்கள் நினைத்த chain-தானா? தவறான network சார்ந்த சிக்கல்களுக்கு தவறான network-ல் crypto அனுப்பிவிட்டால் மீட்க முடியுமா என்ற வழிகாட்டியைப் பாருங்கள்.
Transaction அல்ல, message sign செய்யச் சொன்னால்?
Transaction-ஐ விட ஆபத்தானது பல சமயங்களில் message signature. Gas செலவில்லை, blockchain-ல் பதிவாகாது, எனவே பயனர் எளிதாக ஒப்புக்கொள்கிறார். ஆனால் அந்தக் கையொப்பம் ஒரு contract-க்கு உங்கள் token-களை எடுக்கும் அனுமதியாக மாறலாம்.
இங்குதான் EIP-712 முக்கியமாகிறது. இது typed structured data-வை hash செய்து sign செய்வதற்கான நடைமுறை — வெறும் bytestring அல்ல. சரியாகச் செயல்படுத்தப்பட்டால், wallet உங்களுக்கு "spender இது, தொகை இது, காலாவதி இது" என்று புலங்களாகக் காட்ட முடியும்.
Message sign கோரிக்கை வரும்போது மூன்று கேள்விகள்: இதில் spender யார்? தொகை வரம்பு என்ன? காலாவதி நேரம் எவ்வளவு? மூன்றுக்கும் திரையில் பதில் இல்லையென்றால் கையொப்பமிட வேண்டாம். Approval-ன் முழு வேலைமுறையை Wallet approval கொடுத்த பிறகு assets ஏன் தானாக வெளியேறலாம் என்ற கட்டுரையில் விரிவாக விளக்கியுள்ளோம்.
Device-ல் blind signing setting-ஐ எப்படிக் கையாள்வது?
சில hardware wallet-களில், decode செய்ய முடியாத contract data-வுக்கு ஒப்புதல் அளிக்க ஒரு தனி setting-ஐ நீங்களே இயக்க வேண்டும். அது வேண்டுமென்றே இடையூறாக வைக்கப்பட்டுள்ளது — ஒவ்வொரு முறையும் "நான் படிக்க முடியாத ஒன்றுக்கு ஒப்புதல் அளிக்கிறேன்" என்பதை நீங்கள் அறிந்து முடிவெடுக்க வேண்டும்.
நடைமுறை அணுகுமுறை: அது தேவைப்படும் ஒரு வேலைக்காக மட்டும் இயக்கி, வேலை முடிந்ததும் உடனே அணைத்துவிடுங்கள். நிரந்தரமாக இயக்கி வைத்தால், அடுத்த முறை ஒரு phishing site அதே திரையைக் காட்டும்போது உங்களுக்கு எச்சரிக்கை இருக்காது. Setting-ன் சரியான பெயரும் இடமும் device மாதிரிக்கு ஏற்ப மாறுபடும்; உங்கள் device தயாரிப்பாளரின் அதிகாரப்பூர்வ ஆவணத்தில் சரிபார்த்துக்கொள்ளுங்கள்.
Hash மட்டும் தெரிந்தால் என்ன செய்வது?
ஒரு கோரிக்கையை decode செய்ய முடியவில்லை என்றால், அது தானாகவே மோசடி என்று அர்த்தமில்லை — புதிய அல்லது அரிதாகப் பயன்படும் protocol-கள் registry-ல் இல்லாமல் இருக்கலாம். ஆனால் risk அதிகம். அப்போது:
- அந்தக் குறிப்பிட்ட DApp-ஐ இப்போதே பயன்படுத்த வேண்டுமா என்று ஒரு முறை யோசியுங்கள்; அவசரம் இல்லையென்றால் பின்னர் செய்யலாம்.
- செய்தே ஆக வேண்டும் என்றால், முக்கிய சொத்துகள் இல்லாத தனி wallet-ல் சிறிய தொகையுடன் மட்டும் செய்யுங்கள்.
- Transaction முடிந்ததும் அந்த wallet-ன் approval பட்டியலைப் பார்த்து, தேவையில்லாத அனுமதிகளை உடனே ரத்து செய்யுங்கள்.
- "Validate" அல்லது "Security check" என்ற பெயரில் உங்கள் seed phrase-ஐக் கேட்கும் எந்தத் திரையும் மோசடி. Hardware wallet எந்தச் சூழலிலும் seed phrase-ஐ computer-ல் தட்டச்சு செய்யச் சொல்லாது.
Device-ஐ வாங்கிய பிறகு செய்ய வேண்டிய ஆரம்பச் சரிபார்ப்புகளை Hardware wallet வாங்கிய பிறகு genuine check செய்வது எப்படி என்ற கட்டுரை தனியாக விளக்குகிறது.
ஏற்கனவே ஒரு hash-ஐ sign செய்துவிட்டேன் — இப்போது?
உடனே பதறி seed phrase-ஐ எங்கும் உள்ளிடாதீர்கள். முதல் வேலை: அந்த wallet-ல் என்ன அனுமதிகள் உள்ளன என்பதைப் பார்ப்பது, பின் அவற்றை ரத்து செய்வது. சொத்துகள் ஏற்கனவே நகர்ந்திருந்தால், ரத்து செய்வது மட்டும் போதாது — புதிய wallet-க்கு மாற்ற வேண்டும்.
முதல் அரை மணி நேரத்தில் எந்த வரிசையில் செயல்படுவது என்பதை Wallet அல்லது account திருடப்பட்ட சந்தேகம்: முதல் 30 நிமிட நடவடிக்கை என்ற கட்டுரையில் படிக்கவும்.
நினைவில் வைக்க வேண்டிய ஒரே விதி
Device திரையில் நீங்கள் படித்துப் புரிந்துகொள்ள முடியாத எதற்கும் ஒப்புதல் அளிக்காதீர்கள். Reject அழுத்துவதால் ஏற்படும் இழப்பு சில நிமிடங்கள் மட்டும். படிக்காமல் sign செய்வதால் ஏற்படும் இழப்பு, அந்த wallet-ல் உள்ள அனைத்தும்.
அதிகாரப்பூர்வ ஆதாரங்கள்
- Ledger Developer Portal, "Clear Signing — Overview" (ERC-7730 மற்றும் blind signing விளக்கம்): https://developers.ledger.com/docs/clear-signing/overview
- ClearSigning.org (ERC-7730 descriptor registry): https://clearsigning.org
- EIP-712: Typed structured data hashing and signing: https://eips.ethereum.org/EIPS/eip-712
KAAPPUX முதலீட்டு ஆலோசனை வழங்குவதில்லை; இது பாதுகாப்பான செயல்முறை குறித்த கல்வித் தகவல் மட்டுமே.