交易所帳戶安全
怎麼確認交易所帳號沒有被別人登入過?裝置、工作階段與授權的每月自查
帳戶被盜多半有一段潛伏期,痕跡留在登入紀錄裡。從信箱的裝置與工作階段查起,再看交易所的裝置管理與活動紀錄,並補上最常被漏掉的 API 金鑰、第三方授權和提領白名單——一套十分鐘做得完的每月自查流程。
帳戶被盜很少是「某天突然發生」的。多數情況是攻擊者先拿到密碼或信箱控制權,在帳號裡潛伏一段時間,等到你不在線上、或等到你剛好有一筆資金進來,才真正動手。這段潛伏期會在紀錄裡留下痕跡:一次陌生的登入、一個沒看過的裝置、一組你沒建立過的 API 金鑰。
問題是,大部分人只在出事後才第一次打開這些頁面。下面是一套平時就能做完的自查流程,順序是從影響最大的地方開始。
先查信箱,再查交易所
信箱是所有加密帳號的根。交易所重設密碼、解除綁定兩步驟驗證、提領地址白名單變更,幾乎都要經過信箱驗證。信箱失守,交易所的防護就等於被繞過。所以自查要從信箱開始,而不是從交易所開始。
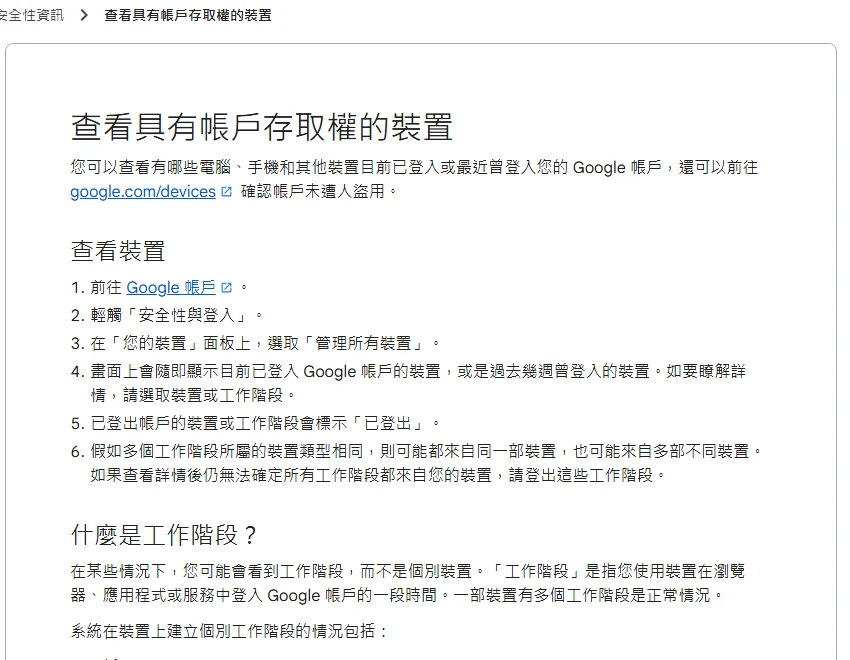
以 Google 帳戶為例,官方說明頁提供了查看裝置的完整路徑:前往 Google 帳戶 →「安全性與登入」→ 在「您的裝置」面板選取「管理所有裝置」。
這個頁面會顯示目前已登入、以及過去幾週曾登入的裝置。有兩點值得先弄清楚,否則很容易自己嚇自己:
- 已登出的裝置會標示「已登出」,看到舊手機出現在清單裡不等於它還有存取權。
- 一部裝置有多個工作階段是正常的。 工作階段指的是你用裝置在瀏覽器、應用程式或服務中登入帳戶的那一段時間。同一支手機上的瀏覽器和 App 可能各算一個。
真正該處理的是第三種情況:查看詳情後仍無法確定某個工作階段來自你的裝置。官方的建議很直接——登出這些工作階段。
交易所側:裝置管理與帳戶活動紀錄
交易所通常提供兩份不同的紀錄,不要只看其中一份。
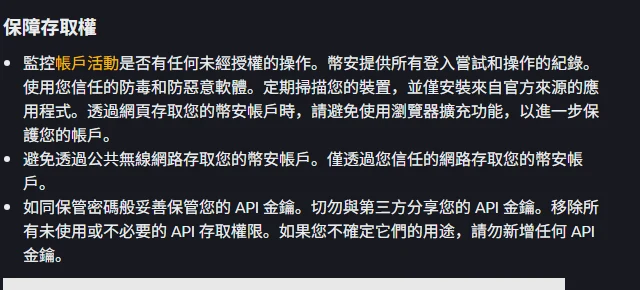
裝置清單回答「現在誰有存取權」。幣安的帳戶安全提示頁把這件事歸在「保障存取權」底下,並且明確說平台會提供所有登入嘗試和操作的紀錄。
活動紀錄回答「發生過什麼」。這份清單裡要特別看三類條目,它們比單純的登入更值得警覺:
- 失敗的登入嘗試密集出現,尤其來自同一個陌生地區。密碼可能已經外洩,正在被試。
- 安全設定的變更:綁定信箱、兩步驟驗證、反釣魚碼、提領白名單。這些都不是你偶爾會誤觸的東西。
- 提領申請被發起又取消。攻擊者常用小額提領測試防線。
怎麼判斷一條紀錄算不算異常
紀錄裡的 IP 和地區資訊有用,但會誤判,先排除這幾種常見情況:
- 用了 VPN 或在飯店、公司網路登入,地區會跟著跳。
- 行動網路的出口 IP 由電信業者分配,同一天在同一個城市也可能顯示不同位置。
- 瀏覽器清掉 Cookie 或更新版本後,裝置可能被記成新的一台。
比地區更可靠的判斷依據是時間和動作的組合。你確定自己在睡覺的時段出現成功登入、你沒操作過的功能被啟用、你從沒用過的裝置型號——這三種才是真正的訊號。如果只有地區對不上但時間都在你活躍的區間,先別急著判定被盜,優先確認是不是自己的 VPN。
三個最常被漏掉的入口
查完登入紀錄就收工,是最常見的疏忽。以下三個入口不需要重新登入就能動用你的帳戶:
API 金鑰。 它獨立於密碼和兩步驟驗證之外運作。幣安的安全提示直接寫著:移除所有未使用或不必要的 API 存取權限,不確定用途就不要新增。權限範圍、IP 白名單和輪替節奏的設定方式,可以看交易所 API Key 安全設定:權限、IP 白名單與金鑰輪替。
第三方應用授權。 信箱和社群帳號的「已連結應用程式」清單裡,常年躺著幾個你早就不用的服務。其中有些擁有讀取信箱的權限,等於擁有讀驗證信的能力。
提領地址白名單。 這是攻擊者最想改的一項。清單裡出現你不認識的地址,即使目前沒有提領紀錄,也要立刻移除並改密碼。
自託管錢包沒有登入紀錄,要查的是授權
這裡要分清楚:交易所帳戶是平台保管的,有登入和裝置的概念;自託管錢包沒有。沒有人「登入」你的 MetaMask,所以不存在可疑登入紀錄可查。
錢包這一側對應的風險是合約授權——你曾經批准過的額度一直有效,直到你主動撤銷。定期檢查授權清單,相當於錢包版本的裝置管理。為什麼授權會導致資產被自動轉走,以及撤銷的做法,在錢包授權後,資產為什麼可能被自動轉走裡有完整說明。
查到可疑紀錄時的順序
順序比速度重要,做反了會把自己鎖在門外:
- 先改信箱密碼,並從所有裝置登出。 信箱沒拿回來,後面每一步都可能被攔截。
- 改交易所密碼,移除不認識的裝置和工作階段。
- 檢查並刪除可疑的 API 金鑰與提領白名單地址。
- 重新綁定兩步驟驗證,順便在第二台裝置也註冊一份。只有一台裝置能驗證,掉了就會很麻煩。各種驗證方式的差別見Google Authenticator、簡訊驗證和 Passkey 怎麼選?。
- 登不進去或已有資金異動,透過官方管道聯絡客服停用帳戶。幣安在安全提示頁說明,發現可疑活動時可以透過官方網站或應用程式停用帳戶,並經由官方客服管道回報。
如果已經出現未經授權的轉出,這就不是自查而是事故了,處理節奏請直接看錢包或帳戶疑似被盜:第一個 30 分鐘怎麼處理。
每月自查清單
| 位置 | 要看什麼 | 發現異常時 |
|---|---|---|
| 信箱帳戶 | 裝置與工作階段、最近安全性活動 | 登出不確定的工作階段,改密碼 |
| 信箱的已連結應用程式 | 不再使用的第三方授權 | 移除授權 |
| 交易所裝置管理 | 不認識或已淘汰的裝置 | 移除裝置 |
| 交易所活動紀錄 | 失敗登入、設定變更、提領申請 | 改密碼並重設兩步驟驗證 |
| 交易所 API 管理 | 未使用的金鑰、過寬的權限 | 刪除或收緊權限 |
| 提領地址白名單 | 陌生地址 | 立即移除 |
| 自託管錢包 | 未撤銷的合約授權 | 撤銷不再需要的授權 |
整份清單做完大約十分鐘,建議固定在每月的同一天,或在換手機、換路由器、剛連過公共 Wi-Fi 之後加做一次。
常見問題
看到陌生 IP,一定是被盜了嗎? 不一定。VPN、行動網路換基地台、電信業者的 IP 分配都會造成地區跳動。真正值得警覺的是陌生裝置型號、你不可能在線的時段,以及你沒做過的設定變更。
移除裝置之後,對方還能進來嗎? 移除只切斷那個工作階段。如果密碼仍在對方手上,他可以重新登入。所以移除裝置和改密碼要一起做,不能只做前者。
沒有交易,帳號放著不動也需要查嗎? 更需要。長期不登入的帳號沒有人盯著異常,潛伏期可以拖得很長。資產放在不常用的帳號裡,自查的間隔反而應該更短。