எக்சேஞ்ச் கணக்கு பாதுகாப்பு
உங்கள் exchange கணக்கில் வேறு யாரும் login செய்யவில்லை என்பதை எப்படி உறுதி செய்வது?
கணக்கு திருடப்படும் முன் பெரும்பாலும் ஒரு அமைதியான காலம் இருக்கும், அதன் தடம் login பதிவில் தெரியும். Email-ன் device மற்றும் session-லிருந்து தொடங்கி, exchange-ன் device management மற்றும் activity பதிவு, பின் அடிக்கடி விடுபடும் API key, மூன்றாம் தரப்பு அனுமதி, withdrawal whitelist — பத்து நிமிடத்தில் முடிக்கக்கூடிய மாதாந்திர சோதனை வரிசை.
கணக்கு திருடப்படுவது பெரும்பாலும் "ஒரு நாள் திடீரென" நடப்பதில்லை. தாக்குபவர் முதலில் கடவுச்சொல்லையோ email கட்டுப்பாட்டையோ பெற்று, கணக்குக்குள் சில நாட்கள் அமைதியாக இருப்பார்; நீங்கள் online-ல் இல்லாத நேரத்தில், அல்லது ஒரு தொகை வந்து சேர்ந்த பிறகுதான் செயல்படுவார். அந்த அமைதியான காலம் பதிவுகளில் தடம் விட்டுச் செல்லும் — தெரியாத ஒரு login, பார்த்திராத ஒரு device, நீங்கள் உருவாக்காத ஒரு API key.
பிரச்சினை என்னவென்றால், பெரும்பாலானோர் இந்தப் பக்கங்களை முதல் முறையாகத் திறப்பது சம்பவம் நடந்த பிறகுதான். கீழே உள்ளது எதுவும் நடக்காத நேரத்திலேயே செய்து முடிக்கக்கூடிய சோதனை வரிசை. பாதிப்பு அதிகம் உள்ள இடத்திலிருந்து தொடங்குகிறது.
முதலில் email, அதன் பிறகுதான் exchange
Email தான் எல்லா crypto கணக்குகளின் வேர். Exchange கடவுச்சொல் மீட்பு, 2FA நீக்கம், withdrawal whitelist மாற்றம் — கிட்டத்தட்ட அனைத்தும் email சரிபார்ப்பு வழியாகச் செல்கின்றன. Email கைமாறிவிட்டால் exchange-ன் பாதுகாப்பு சுற்றி வளைக்கப்பட்டதற்குச் சமம். எனவே சோதனை email-லிருந்து தொடங்க வேண்டும்.
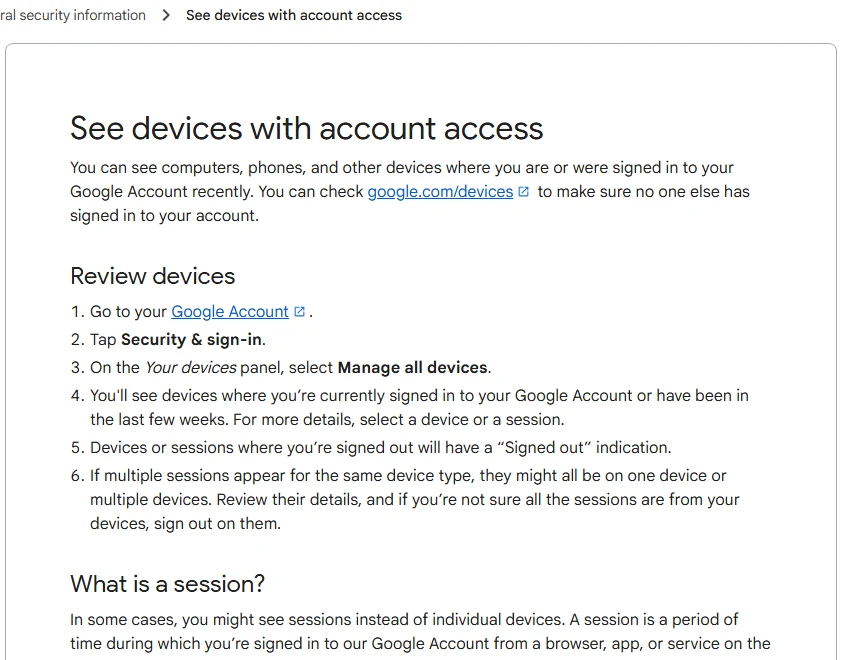
Google கணக்கை எடுத்துக்கொண்டால், அதிகாரப்பூர்வ உதவிப் பக்கம் முழு வழியையும் தருகிறது: Google Account → "Security & sign-in" → "Your devices" பலகத்தில் "Manage all devices".
இந்தப் பக்கம் தற்போது login செய்யப்பட்டுள்ள மற்றும் கடந்த சில வாரங்களில் login செய்யப்பட்ட device-களைக் காட்டும். தேவையில்லாமல் பதற்றப்படாமல் இருக்க இரண்டு விஷயங்களை முதலில் தெளிவாக்கிக் கொள்ளுங்கள்:
- Logout ஆன device-கள் "Signed out" எனக் குறிக்கப்படும். பழைய phone பட்டியலில் தெரிவது, அதற்கு இன்னும் அணுகல் உள்ளது என்று அர்த்தமல்ல.
- ஒரே device-க்கு பல session இருப்பது இயல்பானது. Session என்பது browser, app அல்லது service வழியாக நீங்கள் கணக்கில் login செய்திருந்த ஒரு கால இடைவெளி. ஒரே phone-ல் உள்ள browser-ம் app-ம் தனித்தனியாகக் கணக்கிடப்படலாம்.
உண்மையில் கவனிக்க வேண்டியது மூன்றாவது நிலை: விவரங்களைப் பார்த்த பிறகும் ஒரு session உங்கள் device-லிருந்து வந்ததா என்று உறுதி செய்ய முடியவில்லை. அதிகாரப்பூர்வ பரிந்துரை நேரடியானது — அந்த session-களிலிருந்து sign out செய்யுங்கள்.
Exchange பக்கம்: device பட்டியலும் activity பதிவும்
Exchange வழக்கமாக இரண்டு வெவ்வேறு பதிவுகளைத் தரும். ஒன்றை மட்டும் பார்த்து நிறுத்திவிடக் கூடாது.
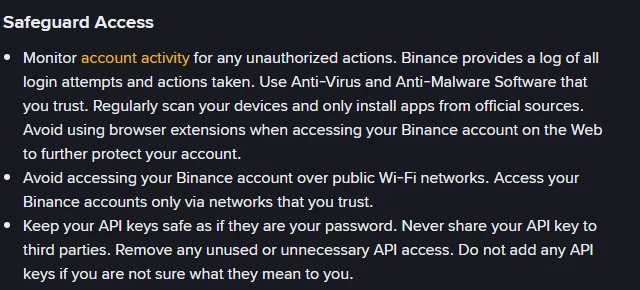
Device பட்டியல் "இப்போது யாருக்கு அணுகல் உள்ளது" என்பதற்குப் பதில் சொல்கிறது. Binance-ன் account security tips பக்கம் இதை "Safeguard Access" என்ற தலைப்பின் கீழ் வைத்து, அனைத்து login முயற்சிகளுக்கும் செயல்களுக்கும் பதிவு வழங்கப்படுவதாகத் தெளிவாகக் குறிப்பிடுகிறது.
Activity பதிவு "என்ன நடந்தது" என்பதற்குப் பதில் சொல்கிறது. இதில் வெறும் login-ஐ விட அதிக கவனம் தேவைப்படும் மூன்று வகை உள்ளீடுகள்:
- தோல்வியடைந்த login முயற்சிகள் அடர்த்தியாகத் தெரிவது, குறிப்பாக ஒரே அந்நிய பகுதியிலிருந்து. கடவுச்சொல் ஏற்கனவே வெளியே சென்று, இப்போது சோதிக்கப்படுகிறது என்று அர்த்தம்.
- பாதுகாப்பு அமைப்பு மாற்றங்கள்: email, 2FA, anti-phishing code, withdrawal whitelist. இவை தற்செயலாக அழுத்தப்படும் விஷயங்கள் அல்ல.
- Withdrawal கோரிக்கை தொடங்கப்பட்டு ரத்து செய்யப்படுவது. சிறிய தொகையில் தடைகளைச் சோதிப்பது வழக்கமான முறை.
ஒரு பதிவு உண்மையிலேயே சந்தேகத்திற்குரியதா?
பதிவில் உள்ள IP மற்றும் இடத் தகவல் பயனுள்ளது, ஆனால் தவறான எச்சரிக்கையையும் தரும். முதலில் இந்த மூன்றை விலக்குங்கள்:
- VPN பயன்படுத்தினாலோ, hotel அல்லது அலுவலக network-ல் login செய்தாலோ இடம் மாறித் தெரியும்.
- Mobile data-வின் வெளியேறும் IP-ஐ telecom நிறுவனம் ஒதுக்குகிறது; ஒரே நகரத்தில் ஒரே நாளில்கூட வெவ்வேறு இடம் காட்டலாம்.
- Browser-ல் cookie-ஐ அழித்த பிறகு அல்லது version புதுப்பித்த பிறகு, அதே device புதிய device-ஆகப் பதிவாகலாம்.
இடத்தை விட நம்பகமான அளவுகோல் நேரமும் செயலும் சேர்ந்து வரும் வடிவம். நீங்கள் உறங்கிக் கொண்டிருந்த நேரத்தில் வெற்றிகரமான login, நீங்கள் தொடாத அமைப்பு இயக்கப்பட்டிருப்பது, நீங்கள் ஒருபோதும் பயன்படுத்தாத device model — இந்த மூன்றுதான் உண்மையான அறிகுறிகள். இடம் மட்டும் பொருந்தவில்லை, ஆனால் நேரம் உங்கள் வழக்கமான நேரமாக இருந்தால், முதலில் அது உங்கள் VPN-ஆ என்று சரிபாருங்கள்.
அடிக்கடி விடுபடும் மூன்று நுழைவாயில்கள்
Login பதிவைப் பார்த்துவிட்டு நிறுத்துவதுதான் மிகச் சாதாரணமான தவறு. கீழ்க்கண்ட மூன்றுக்கும் மீண்டும் login செய்ய வேண்டிய அவசியமே இல்லை:
API key. இது கடவுச்சொல் மற்றும் 2FA-க்கு வெளியே தனியாகச் செயல்படுகிறது. Binance-ன் security tips நேரடியாகச் சொல்கிறது: பயன்படுத்தப்படாத அல்லது தேவையற்ற API அணுகலை நீக்குங்கள்; பயன் என்னவென்று தெரியாவிட்டால் புதிதாக உருவாக்க வேண்டாம். அனுமதி வரம்பு, IP whitelist, key சுழற்சி ஆகியவற்றின் அமைப்பு முறையை Exchange API key பாதுகாப்பு: permissions, IP whitelist மற்றும் key rotation பதிவில் பார்க்கலாம்.
மூன்றாம் தரப்பு app அனுமதிகள். Email மற்றும் சமூக ஊடகக் கணக்குகளின் "connected apps" பட்டியலில் நீண்ட காலமாகப் பயன்படுத்தாத சேவைகள் தங்கியிருக்கும். அவற்றில் சிலவற்றுக்கு email படிக்கும் அனுமதி உண்டு — அதாவது சரிபார்ப்புக் குறியீடுகளைப் படிக்கும் திறன்.
Withdrawal address whitelist. தாக்குபவர் மாற்ற மிகவும் விரும்புவது இதைத்தான். பட்டியலில் நீங்கள் அறியாத முகவரி தெரிந்தால், இன்னும் எந்த withdrawal-ம் நடக்கவில்லை என்றாலும் உடனே நீக்கி, கடவுச்சொல்லையும் மாற்றுங்கள்.
Self-custody wallet-ல் login பதிவு இல்லை; அங்கு பார்க்க வேண்டியது approval
இங்கே ஒரு வேறுபாட்டைத் தெளிவாக்க வேண்டும். Exchange கணக்கை platform பாதுகாக்கிறது, அங்கு login மற்றும் device என்ற கருத்து உண்டு. Self-custody wallet-ல் அது இல்லை. உங்கள் MetaMask-ல் யாரும் "login" செய்வதில்லை, எனவே சந்தேகத்திற்குரிய login பதிவும் இல்லை.
Wallet பக்கத்தில் அதற்கு இணையான ஆபத்து contract approval — நீங்கள் ஒருமுறை கொடுத்த அனுமதி, நீங்களே ரத்து செய்யும் வரை செயலில் இருக்கும். Approval பட்டியலை தவறாமல் சரிபார்ப்பது wallet-ன் device management போன்றது. Approval எப்படி assets தானாக வெளியேறக் காரணமாகிறது, ரத்து செய்யும் முறை என்ன என்பதை Wallet approval கொடுத்த பிறகு assets ஏன் தானாக வெளியேறலாம்? பதிவு முழுமையாக விளக்குகிறது.
சந்தேகத்திற்குரிய பதிவு கண்டால் செய்ய வேண்டிய வரிசை
வேகத்தை விட வரிசை முக்கியம்; தலைகீழாகச் செய்தால் நீங்களே வெளியே பூட்டப்பட நேரிடும்:
- முதலில் email கடவுச்சொல்லை மாற்றி, எல்லா device-லிருந்தும் sign out செய்யுங்கள். Email திரும்பக் கிடைக்காத வரை அடுத்த ஒவ்வொரு படியும் இடைமறிக்கப்படலாம்.
- Exchange கடவுச்சொல்லை மாற்றி, தெரியாத device மற்றும் session-களை நீக்குங்கள்.
- சந்தேகத்திற்குரிய API key மற்றும் whitelist முகவரிகளைச் சரிபார்த்து நீக்குங்கள்.
- 2FA-ஐ மீண்டும் அமையுங்கள், முடிந்தால் இரண்டாவது device-லும் ஒரு பிரதி பதிவு செய்யுங்கள். ஒரே device மட்டும் சரிபார்க்க முடிந்தால், அது தொலைந்தால் நிலைமை கடினமாகும். சரிபார்ப்பு முறைகளுக்கு இடையிலான வேறுபாட்டை Google Authenticator, SMS verification, Passkey: எதை தேர்வு செய்வது? பதிவில் பார்க்கலாம்.
- Login செய்ய முடியவில்லை அல்லது ஏற்கனவே தொகை நகர்ந்திருந்தால், அதிகாரப்பூர்வ வழியாக ஆதரவுக் குழுவைத் தொடர்பு கொண்டு கணக்கை முடக்குங்கள். சந்தேகமான செயல்பாடு தெரிந்தால் அதிகாரப்பூர்வ website அல்லது app வழியாகக் கணக்கை முடக்கி, அதிகாரப்பூர்வ customer support வழியாகத் தெரிவிக்கலாம் என்று Binance-ன் security tips பக்கம் குறிப்பிடுகிறது.
அனுமதியற்ற transfer ஏற்கனவே நடந்திருந்தால் இது சோதனை அல்ல, சம்பவம். நடவடிக்கை வரிசைக்கு நேராக Wallet அல்லது account திருடப்பட்ட சந்தேகம்: முதல் 30 நிமிட நடவடிக்கை பதிவைப் பாருங்கள்.
மாதாந்திர சோதனை பட்டியல்
| இடம் | எதைப் பார்க்க வேண்டும் | முரண்பாடு தெரிந்தால் |
|---|---|---|
| Email கணக்கு | Device மற்றும் session, சமீபத்திய பாதுகாப்பு செயல்பாடு | உறுதியில்லாத session-ஐ sign out, கடவுச்சொல் மாற்றம் |
| Email-ன் connected apps | இனி பயன்படுத்தாத மூன்றாம் தரப்பு அனுமதிகள் | அனுமதியை நீக்கவும் |
| Exchange device management | தெரியாத அல்லது கைவிடப்பட்ட device | Device-ஐ நீக்கவும் |
| Exchange activity பதிவு | தோல்வி login, அமைப்பு மாற்றம், withdrawal கோரிக்கை | கடவுச்சொல் மாற்றம், 2FA மறுஅமைப்பு |
| Exchange API management | பயன்படுத்தாத key, அதிக அனுமதி | நீக்கவும் அல்லது அனுமதியைக் குறைக்கவும் |
| Withdrawal whitelist | அறியாத முகவரி | உடனே நீக்கவும் |
| Self-custody wallet | ரத்து செய்யப்படாத contract approval | தேவையற்ற approval-ஐ ரத்து செய்யவும் |
முழுப் பட்டியலும் சுமார் பத்து நிமிடங்களில் முடியும். மாதத்தின் ஒரே தேதியில் நிலையாகச் செய்வது நல்லது; phone மாற்றிய பிறகு, router மாற்றிய பிறகு, அல்லது பொது Wi-Fi-ஐப் பயன்படுத்திய பிறகு ஒரு கூடுதல் சோதனை சேர்த்துக் கொள்ளுங்கள்.
அடிக்கடி கேட்கப்படும் கேள்விகள்
தெரியாத IP தெரிந்தால் கண்டிப்பாகத் திருடப்பட்டதா? இல்லை. VPN, mobile network-ன் tower மாற்றம், telecom நிறுவனத்தின் IP ஒதுக்கீடு ஆகியவை இடத்தை மாற்றிக் காட்டும். உண்மையில் கவனிக்க வேண்டியவை: தெரியாத device model, நீங்கள் online-ல் இருக்க வாய்ப்பே இல்லாத நேரம், நீங்கள் செய்யாத அமைப்பு மாற்றம்.
Device-ஐ நீக்கிய பிறகும் அவர் உள்ளே வர முடியுமா? நீக்குவது அந்த session-ஐ மட்டும் துண்டிக்கிறது. கடவுச்சொல் இன்னும் அவர் கையில் இருந்தால் மீண்டும் login செய்ய முடியும். எனவே device நீக்கமும் கடவுச்சொல் மாற்றமும் சேர்ந்தே நடக்க வேண்டும்.
Trade செய்யாமல் சும்மா வைத்திருக்கும் கணக்கையும் சரிபார்க்க வேண்டுமா? இன்னும் அதிகமாகத் தேவை. நீண்ட நாட்கள் திறக்காத கணக்கில் முரண்பாட்டைக் கவனிக்க யாரும் இல்லை; அமைதியான காலம் நீண்டு செல்லும். அரிதாகப் பயன்படுத்தும் கணக்கில் assets இருந்தால், சோதனை இடைவெளி குறைவாகவே இருக்க வேண்டும்.